Cyberataki na chłodnie i zamrażarki objęły kolejne kraje Europy, w tym Polskę. Według informacji RMF FM polska policja odnotowała co najmniej 10 incydentów, a sieć Auchan zgłosiła problemy z urządzeniami chłodniczymi w trzech lokalizacjach. W Holandii zaatakowano instalacje co najmniej 17 przedsiębiorstw. Cyberprzestępcy przejmują zdalną kontrolę nad sterownikami, zmieniają temperatury i powodują ryzyko utraty przechowywanej żywności. Służby w wielu państwach ostrzegają przed kolejnymi atakami. Sprawa przypomina o zagrożeniach dla europejskich łańcuchów dostaw, o których wcześniej informowaliśmy przy okazji cyberincydentu w Albert Heijn oraz zaleceń dotyczących domowych zapasów żywności na osiem dni.
Cyberataki na chłodnie w Europie. Hakerzy zmieniają temperatury zamrażarek
Europejskie sklepy, magazyny i zakłady spożywcze mierzą się z nietypowym zagrożeniem. Cyberprzestępcy atakują elektroniczne systemy zarządzania instalacjami chłodniczymi, które odpowiadają za utrzymywanie właściwej temperatury przechowywanych produktów.
W odróżnieniu od tradycyjnych włamań do systemów informatycznych skutki tych incydentów mogą być bezpośrednio widoczne w świecie fizycznym. Przechowywana żywność może się rozmrozić, ulec zepsuciu i zostać wycofana ze sprzedaży.
Jak wynika ze wspólnego komunikatu ENISA i europejskich instytucji, od 11 października 2026 roku incydenty dotyczące komercyjnych systemów chłodniczych występowały w wielu państwach Unii Europejskiej.
W części przypadków atakujący uzyskiwali dostęp do sterowników temperatury i zmieniali ich ustawienia. Według doniesień europejskich mediów niektóre urządzenia zostały przestawione nawet na 40–50 stopni Celsjusza.
Nie oznacza to, że wszystkie produkty osiągnęły taką temperaturę. Sama zmiana nastaw może jednak wystarczyć do przerwania bezpiecznego przechowywania żywności.
Obecne zdarzenia są szczególnie istotne w kontekście wcześniejszych ostrzeżeń holenderskich ekspertów dotyczących bezpieczeństwa dostaw żywności i przygotowania domowych zapasów na osiem dni. Badacze wskazywali wtedy cyberataki jako jeden z możliwych powodów poważnych zakłóceń w funkcjonowaniu supermarketów.
Polska: co najmniej 10 cyberataków na chłodnie i lodówki sklepowe
Fala cyberataków nie ominęła Polski. Według informacji RMF FM z 6 listopada 2026 roku polska policja odnotowała co najmniej 10 cyberataków na urządzenia chłodnicze.
W Centralnym Biurze Zwalczania Cyberprzestępczości powołano zespół zajmujący się gromadzeniem informacji o incydentach i analizą zebranych dowodów. Polscy funkcjonariusze współpracują także z partnerami zagranicznymi.
Nie ujawniono szczegółowego wykazu wszystkich zaatakowanych przedsiębiorstw. Nie można więc ustalić, czy każdy przypadek doprowadził do strat materialnych ani czy wszystkie zdarzenia miały wspólnego sprawcę.
Auchan potwierdził problemy w trzech lokalizacjach
Jednym z przedsiębiorstw, które potwierdziły nieprawidłowości w systemach chłodniczych, jest Auchan Polska.
Według informacji przekazanych redakcji Zero.pl problemy dotyczyły urządzeń w Olsztynie, Częstochowie-Poczesnej oraz Sosnowcu.
Sieć informowała o podjęciu działań zabezpieczających i sprawdzaniu incydentów. W publicznie dostępnych informacjach nie przedstawiono kompletnego zestawienia strat wynikających z tych zdarzeń.
Należy również pamiętać, że trzy lokalizacje Auchan nie oznaczają trzech odrębnych cyberataków w policyjnych statystykach. Szczegółowa kwalifikacja poszczególnych zdarzeń należy do śledczych.
CERT Polska: 140 potencjalnie zagrożonych urządzeń
Polski zespół reagowania na incydenty komputerowe CERT Polska rozpoczął analizę narażonych instalacji jeszcze po październikowych atakach we Francji.
Specjaliści zidentyfikowali około 140 potencjalnie zagrożonych urządzeń, które mogły być dostępne przez publiczny internet. Właściciele otrzymali ostrzeżenia dotyczące konieczności wdrożenia zabezpieczeń.
Według informacji publikowanych na początku listopada około 70 urządzeń nadal pozostawało dostępnych z internetu.
Nie oznacza to 140 udanych włamań. Jest to liczba urządzeń, w których stwierdzono potencjalne narażenie na atak. Liczba potwierdzonych incydentów jest odrębną statystyką.
Podobne ostrzeżenia dotyczące bezpieczeństwa infrastruktury cyfrowej pojawiały się wcześniej w innych branżach. RadioPolskaNL informowało między innymi o problemach z cyberbezpieczeństwem holenderskich gmin, gdzie część instytucji nie wdrożyła podstawowych standardów ochrony informacji.
Holandia: co najmniej 17 przedsiębiorstw zaatakowanych
W Holandii cyberataki na instalacje chłodnicze potwierdzono w co najmniej 17 przedsiębiorstwach. Informacje te przekazał holenderski nadawca publiczny NOS, powołując się na przedstawiciela producenta systemów chłodniczych Danfoss.
Według dostępnych informacji incydenty dotyczyły przede wszystkim mniejszych przedsiębiorstw, między innymi sklepów spożywczych i zakładów mięsnych.
W jednym z magazynów mrożonek urządzenia powinny utrzymywać temperaturę minus 20 stopni Celsjusza. Po nieautoryzowanej ingerencji odnotowano jednak minus 10 stopni. Szybka reakcja personelu pozwoliła ograniczyć skutki zdarzenia.
Holenderskie Nationaal Cyber Security Centrum (NCSC) ostrzegło, że nieprawidłowo zabezpieczone sterowniki mogą pozwalać atakującym na zdalne zmiany temperatury oraz uruchamianie cykli rozmrażania.
Producent Danfoss przekazywał wcześniej klientom zalecenia dotyczące ograniczenia publicznego dostępu do instalacji i wykorzystywania bezpiecznych połączeń zdalnych.
Albert Heijn także padł ofiarą cyberincydentu. To jednak inna sprawa
Obecne ataki na chłodnie przypominają o wcześniejszym, poważnym cyberincydencie w holenderskiej sieci Albert Heijn. Trzeba jednak wyraźnie zaznaczyć, że nie potwierdzono związku obu zdarzeń.
11 października 2026 roku Albert Heijn, Etos i Gall & Gall zostały dotknięte incydentem cyberbezpieczeństwa. Przedsiębiorstwa podjęły decyzję o prewencyjnym wyłączeniu części systemów informatycznych.
Skutki odczuli klienci. Przez pewien czas niedostępne były między innymi zakupy internetowe, aplikacje, wybrane programy lojalnościowe i część usług obsługi klienta. Zakłócenia dotknęły również logistykę oraz zaopatrzenie sklepów.
12 października RadioPolskaNL informowało w artykule „Albert Heijn wznowił dostawy do sklepów. Zakupy online nadal niedostępne” o sytuacji w sieci i stopniowym przywracaniu funkcjonowania dostaw.
Według oficjalnych aktualizacji Albert Heijn 23 października ponownie umożliwiono wszystkim klientom składanie zamówień internetowych, choć pełne przywracanie zdolności dostawczych nadal trwało.
Był to przykład cyberincydentu wpływającego na systemy informatyczne i logistyczne dużej sieci handlowej. Listopadowe ataki na chłodnie dotyczą natomiast przede wszystkim sterowników fizycznych instalacji. Nie należy przedstawiać tych wydarzeń jako jednej operacji bez potwierdzenia śledczych.
Francja, Belgia, Niemcy i Skandynawia. Ataki rozprzestrzeniły się po Europie
Jedna z pierwszych szeroko opisywanych fal ataków miała miejsce w połowie października we Francji. W setkach sklepów zakłócono działanie urządzeń chłodniczych, a część przedsiębiorców musiała usunąć produkty, których bezpieczeństwa nie można było już zagwarantować.
Na początku listopada podobne incydenty zgłaszano w kolejnych państwach, w tym Belgii, Szwecji, Irlandii, Estonii, Luksemburgu i Portugalii.
W Niemczech nieprawidłowości potwierdziły także przedsiębiorstwa z sektora handlu detalicznego. Informował o tym holenderski NOS w relacji o atakach na niemieckie supermarkety.
Polski Główny Inspektorat Sanitarny w komunikacie z 3 listopada wymienił wśród państw objętych incydentami także Polskę, Holandię, Wielką Brytanię, Włochy i Finlandię.
Nie wszystkie zgłoszone zakłócenia zostały jednak ostatecznie zakwalifikowane jako cyberataki. W części przypadków lokalne służby nadal ustalają, czy nieprawidłowości wynikały z celowej ingerencji, czy innych problemów technicznych.
Zapasy żywności na osiem dni. Wcześniejsze ostrzeżenia nabierają znaczenia
Obecne incydenty pokazują znaczenie pytania, które we wrześniu postawili holenderscy eksperci: jak długo gospodarstwa domowe poradzą sobie w przypadku poważnego zakłócenia dostaw żywności?
19 września RadioPolskaNL opisało wyniki badań Instytutu Clingendael oraz Uniwersytetu Erazma w Rotterdamie, przeprowadzonych na zlecenie holenderskiego Ministerstwa Rolnictwa.
Badacze wskazywali, że przy poważnych problemach logistycznych półki supermarketów mogą zacząć pustoszeć już po dwóch lub trzech dniach. Wśród możliwych przyczyn wymieniali cyberataki, ekstremalne zjawiska pogodowe i zakłócenia transportu.
Eksperci zaproponowali w związku z tym rozważenie domowych zapasów żywności wystarczających na osiem dni. Nie było to jednak nowe oficjalne wymaganie rządu.
Holenderskie zalecenia rządowe nadal wskazywały przygotowanie na co najmniej 72 godziny sytuacji kryzysowej.
Warto przeczytać: Zapasy na osiem dni zamiast trzech? Holenderscy eksperci ostrzegają przed pustymi półkami w sklepach. W materiale wyjaśniamy, jakie produkty warto przechowywać, ile wody przygotować i czym różnią się rekomendacje naukowców od oficjalnych zaleceń władz.
Nie należy jednak utożsamiać obecnych ataków na pojedyncze instalacje chłodnicze z całkowitym załamaniem dostaw żywności. Nie ma obecnie potwierdzenia, aby listopadowa fala doprowadziła do ogólnoeuropejskich niedoborów produktów spożywczych.
Cyberbezpieczeństwo sklepów to część większego problemu
Współczesne sklepy korzystają z wielu połączonych ze sobą systemów cyfrowych: kas, magazynów, zamówień internetowych, logistyki, monitoringu oraz sterowania urządzeniami technicznymi.
Każdy z tych elementów wymaga odpowiedniej ochrony. Luki bezpieczeństwa mogą doprowadzić nie tylko do utraty danych klientów, ale również do zakłócenia podstawowej działalności przedsiębiorstwa.
Podobną zależność między podatnościami technicznymi a działaniem usług publicznych obserwowaliśmy w Holandii 21 października. Wówczas część serwisów została czasowo wyłączona w związku z krytycznymi lukami oprogramowania PHP.
Sprawę opisaliśmy w artykule DigiD i MijnOverheid wyłączone. Poważne problemy ze stronami w Holandii. Tamte działania miały charakter zapobiegawczy i nie oznaczały automatycznie, że wszystkie instytucje padły ofiarą włamania.
To ważne rozróżnienie. Samo wykrycie podatności nie oznacza udanego cyberataku. Podobnie urządzenie chłodnicze dostępne z internetu nie musi być jeszcze urządzeniem przejętym przez przestępców.
Skalę społecznych obaw związanych z cyberbezpieczeństwem pokazują także wyniki holenderskiego badania dotyczącego ryzyka sabotażu i cyberataków, które przedstawiliśmy w tygodniowym przeglądzie mediów. Badanie dotyczyło opinii respondentów, a nie potwierdzenia konkretnego zagrożenia lub ustalenia sprawców obecnych incydentów.
Nie tylko żywność. Cyberataki mogą zagrozić także sektorowi medycznemu
Profesjonalne instalacje chłodnicze wykorzystywane są nie tylko w supermarketach i magazynach. Odpowiedniej temperatury wymagają również niektóre leki, szczepionki, próbki laboratoryjne oraz produkty krwiopochodne.
Nieuprawniona zmiana parametrów pracy takich instalacji może spowodować poważne konsekwencje. Dlatego ostrzeżenia instytucji odpowiedzialnych za cyberbezpieczeństwo dotyczą także infrastruktury medycznej i farmaceutycznej.
W Polsce sektor ochrony zdrowia już wcześniej mierzył się z innym rodzajem cyberzagrożeń: kradzieżą i nieuprawnionym dostępem do danych pacjentów.
RadioPolskaNL opisywało między innymi cyberatak na Enel-Med, który mógł dotyczyć około trzech procent bazy pacjentów.
Wcześniej informowaliśmy również o incydencie MyDr i możliwości zastrzeżenia numeru PESEL przez osoby mieszkające poza Polską.
Są to inne rodzaje naruszeń niż manipulowanie temperaturą chłodni. Łączy je jednak znaczenie zabezpieczenia systemów, od których zależą podstawowe usługi dla obywateli.
Kolejnym przykładem zagrożeń cyfrowych był wyciek danych klientów Wakacje.pl, w którym zagrożone mogły być między innymi informacje kontaktowe i paszportowe.
Wszystkie te przypadki pokazują różnorodność cyberzagrożeń. Przestępcy mogą próbować uzyskać dostęp do danych osobowych, zakłócić działalność przedsiębiorstwa albo przejąć sterowanie urządzeniami technicznymi.
Polski Sanepid ostrzega konsumentów. Na co uważać przy zakupach?
Główny Inspektorat Sanitarny zwrócił uwagę na możliwość wystąpienia problemów z bezpieczeństwem produktów przechowywanych w niewłaściwej temperaturze.
Klienci sklepów powinni zwracać szczególną uwagę na stan żywności wymagającej chłodzenia lub zamrażania.
- Sprawdzaj, czy lodówki i zamrażarki sklepowe działają prawidłowo.
- Unikaj produktów noszących oznaki rozmrożenia i ponownego zamrożenia.
- Zwracaj uwagę na nietypowe zbrylenia mrożonek, uszkodzenia opakowań i wycieki.
- Zgłaszaj personelowi sklepu zauważone nieprawidłowości.
- Jeżeli masz wątpliwości dotyczące warunków przechowywania produktu, zrezygnuj z jego zakupu.
Warto pamiętać, że niebezpieczne zmiany mikrobiologiczne nie zawsze powodują widoczne oznaki zepsucia. Sam prawidłowy wygląd żywności nie gwarantuje jej bezpieczeństwa.
Jednocześnie obecne ostrzeżenia dotyczą przede wszystkim profesjonalnych systemów chłodniczych, a nie powszechnej fali ataków na lodówki w prywatnych domach.
Jak przedsiębiorcy mogą zabezpieczyć instalacje chłodnicze?
Podstawowym problemem w części zaatakowanych instalacji był niewłaściwie zabezpieczony dostęp zdalny do urządzeń.
Systemy przemysłowe powinny być konfigurowane tak, aby dostęp do nich miały jedynie uprawnione osoby. Operatorzy powinni sprawdzać, czy sterowniki nie są niepotrzebnie dostępne z publicznego internetu.
- Dostęp zdalny: ograniczyć połączenia do niezbędnego minimum i korzystać z bezpiecznych rozwiązań.
- Hasła: zmienić domyślne dane logowania na silne, unikatowe hasła.
- Aktualizacje: wdrażać poprawki oprogramowania zgodnie z zaleceniami producenta.
- Sieć: oddzielić systemy sterowania od zwykłej sieci biurowej tam, gdzie jest to możliwe.
- Monitoring: stosować alarmy oraz niezależną kontrolę rzeczywistej temperatury.
- Procedury: przygotować personel do reagowania na nietypowe parametry pracy urządzeń.
W przypadku podejrzenia włamania przedsiębiorca powinien zabezpieczyć instalację, skontaktować się z dostawcą systemu oraz zgłosić incydent właściwym służbom.
Zmiany konfiguracji urządzeń przemysłowych należy przeprowadzać ostrożnie, najlepiej z udziałem wykwalifikowanego serwisanta. Nieprzemyślane odłączenie systemu może samo spowodować zakłócenia chłodzenia.
ENISA, Europol i FBI ostrzegają przed kolejnymi atakami
Ze względu na międzynarodowy charakter incydentów działania koordynują europejskie instytucje odpowiedzialne za cyberbezpieczeństwo.
W komunikacie Komisji Europejskiej z 4 listopada wskazano na współpracę ENISA, Europolu, krajowych zespołów reagowania na incydenty komputerowe oraz innych instytucji.
Ich zadaniem jest wymiana informacji o zagrożeniach, wspieranie operatorów systemów i ograniczanie ryzyka kolejnych włamań.
5 listopada ostrzeżenie dotyczące podobnych zagrożeń dla przemysłowych instalacji chłodniczych wydały również amerykańskie instytucje, w tym FBI i CISA.
Jak informował Reuters, służby zwróciły uwagę na potencjalne straty towarów, uszkodzenia urządzeń i zagrożenia dla infrastruktury krytycznej.
Ataki na instalacje chłodnicze mogą więc stanowić problem nie tylko dla europejskiego handlu, ale także dla podmiotów wykorzystujących podobne technologie w innych częściach świata.
Kto stoi za atakami na chłodnie?
Na 6 listopada 2026 roku nie przedstawiono ostatecznego publicznego ustalenia, że za wszystkie incydenty w Europie odpowiada jedna grupa.
Podobieństwa między atakami mogą wynikać z wykorzystania tych samych podatności lub podobnie skonfigurowanych urządzeń. Nie dowodzi to jednak wspólnego sprawstwa.
Nie jest również jednoznacznie znany motyw wszystkich zdarzeń. Część specjalistów rozważa możliwość działań sabotażowych, ale bez wyników śledztw takie wyjaśnienie pozostaje hipotezą.
Polskie i zagraniczne służby kontynuują analizę zgłoszeń i wymianę informacji. Kolejne ustalenia mogą zmienić obecny obraz skali i charakteru ataków.
Czy cyberataki mogą zakłócić dostawy żywności w Europie?
Obecne incydenty nie oznaczają, że europejski system dostaw żywności przestał funkcjonować. Pokazują jednak, że cyberbezpieczeństwo urządzeń przemysłowych staje się ważnym elementem ochrony łańcuchów zaopatrzenia.
Sklepy i magazyny są zależne od sprawnego działania instalacji chłodniczych. Nawet krótkotrwałe zakłócenie może doprowadzić do strat produktów, dodatkowych kosztów transportu lub ograniczenia dostępności części towarów.
Dla małych przedsiębiorstw utrata zapasów może oznaczać poważny problem finansowy. Duże sieci muszą natomiast uwzględniać ryzyko zakłócenia pracy wielu placówek jednocześnie.
Przypadki Albert Heijn oraz listopadowych ataków na chłodnie pokazują dwa odmienne sposoby, w jakie cyberincydenty mogą wpływać na codzienne zakupy: poprzez zakłócenie systemów informatycznych i logistyki albo poprzez bezpośrednią ingerencję w urządzenia przechowujące produkty.
Nie ma obecnie podstaw do ogłaszania powszechnego kryzysu zaopatrzenia, ale wydarzenia te uzasadniają dalszą dyskusję o odporności infrastruktury handlowej i przygotowaniu gospodarstw domowych na sytuacje awaryjne.
Właśnie dlatego warto zapoznać się z naszym poradnikiem dotyczącym ośmiodniowych zapasów żywności w Holandii, który opisuje zalecenia ekspertów i wyjaśnia, jak rozsądnie przygotować się na możliwe zakłócenia dostaw.
FAQ – cyberataki na chłodnie w Polsce i Europie
Czy w Polsce były cyberataki na sklepowe zamrażarki?
Tak. Według informacji RMF FM z 6 listopada polska policja odnotowała co najmniej 10 cyberataków na urządzenia chłodnicze. Sieć Auchan potwierdziła problemy w Olsztynie, Częstochowie-Poczesnej i Sosnowcu. CERT Polska zidentyfikował ponadto około 140 potencjalnie zagrożonych urządzeń.
Czy cyberatak na Albert Heijn był związany z atakami na chłodnie?
Nie potwierdzono takiego związku. W październiku Albert Heijn doświadczył incydentu cyberbezpieczeństwa, który zakłócił część systemów informatycznych i usług logistycznych. Listopadowa fala dotyczy przede wszystkim elektronicznych sterowników instalacji chłodniczych.
Czy trzeba przygotować zapasy żywności na osiem dni?
Holenderscy badacze zaproponowali rozważenie ośmiodniowych zapasów żywności na wypadek poważnych zakłóceń dostaw. Nie jest to jednak nowy obowiązek prawny. Oficjalne zalecenia holenderskich władz nadal wskazują przygotowanie gospodarstwa domowego na co najmniej 72 godziny sytuacji kryzysowej.
Źródła
- RMF FM – cyberataki na lodówki i chłodnie w Polsce, 6 listopada 2026
- Zero.pl – incydenty w Auchan i dane CERT Polska
- Główny Inspektorat Sanitarny – komunikat z 3 listopada
- NOS – 17 zaatakowanych przedsiębiorstw w Holandii
- NCSC Nederland – ostrzeżenie dla operatorów chłodni
- Albert Heijn – komunikaty dotyczące październikowego incydentu
- ENISA – wspólne stanowisko europejskich instytucji
- Komisja Europejska – cyberincydenty w systemach chłodniczych
- Reuters – ostrzeżenie amerykańskich instytucji z 5 listopada
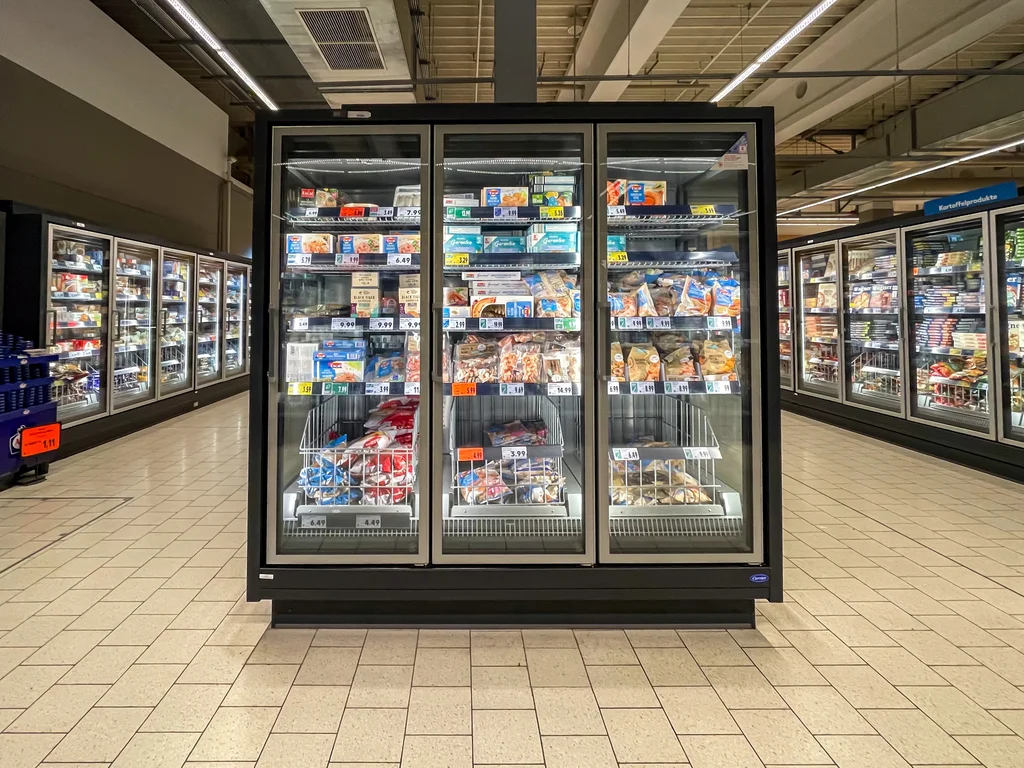
Stan informacji: 6 listopada 2026 roku. Nie wszystkie incydenty zostały powiązane z tymi samymi sprawcami. Przytoczone dane dotyczą różnych etapów zgłaszania i wyjaśniania ataków. Zdjęcie wyróżniające przedstawia zamrażarki sklepowe i ma charakter ilustracyjny. Fot. yaakovberg/Depositphotos.